

Les données renseignées dans ce formulaire sont traitées par Mailinblack pour répondre à votre demande d’information.
Le refus ou le retrait de votre consentement aux pixels de suivi n’empêche pas la réception de nos communications électroniques. Pour plus d’informations sur le traitement de vos données personnelles, vous pouvez consulter notre Politique de Confidentialité.
Présentation des deux entreprises
Mailinblack
Fondé en 2003 à Marseille, Mailinblack est un éditeur français indépendant de cybersécurité. Ses données sont hébergées en France, et la solution est certifiée HDS (Hébergement de Données de Santé) et Label France Cybersecurity.
La plateforme U-Cyber 360° regroupe Protect (filtrage email), Sikker (gestionnaire de mots de passe), Cyber Coach (simulation d’hameçonnage) et Cyber Academy (formation cybersécurité). Le déploiement est disponible en SaaS ou On-Premise, compatible Microsoft 365, Google Workspace et tout serveur mail SMTP.
Au cœur de cet écosystème, Néréus constitue l’intelligence cyber de Mailinblack et s’appuie sur plus de vingt ans d’analyse des menaces, des flux de messagerie et des comportements pour améliorer la détection, l’anticipation et la réponse face aux cyberrisques.
La solution s’adresse aux PME, ETI, collectivités territoriales et établissements de santé, avec un support 100 % personnalisé en français.
KnowBe4 (Egress)
KnowBe4 est un éditeur américain fondé en 2010 à Clearwater, en Floride, détenu depuis 2023 par le fonds Vista Equity Partners. Connu pour la formation des collaborateurs, il a racheté en 2024 l’éditeur britannique Egress pour ajouter la sécurité de la messagerie à son offre.
Sa gamme Cloud Email Security réunit Defend pour les emails entrants, Prevent pour les emails sortants et Protect pour le chiffrement. PhishER Plus traite les emails signalés par les collaborateurs.
La solution fonctionne en SaaS, par API, avec Microsoft 365, Google Workspace et Microsoft Teams. Elle s’intègre à la plateforme HRM+ et se commercialise à partir de 25 sièges.
Comparaison des deux solutions
Avis des utilisateurs de Protect
Vous aider à choisir la meilleure solution pour votre entreprise
Quelle est la différence entre Protect et KnowBe4 (Egress) ?
Les deux éditeurs couvrent la messagerie entrante et sortante, avec une organisation de gamme différente.
KnowBe4, connu pour la formation des collaborateurs, commercialise une gamme de sécurité de la messagerie depuis le rachat de l’éditeur britannique Egress, finalisé en juillet 2024. Baptisée Cloud Email Security, elle se compose de trois produits.
- Defend analyse les emails entrants et détecte l’hameçonnage, l’usurpation d’identité et la fraude au virement.
- Prevent contrôle les emails sortants pour limiter les envois au mauvais destinataire et les fuites de données.
- Protect chiffre le contenu des emails et leurs pièces jointes.
- PhishER Plus complète cette gamme. Cet outil de réponse aux incidents trie les emails signalés par les collaborateurs et retire un message malveillant de toutes les boîtes concernées.
Mailinblack Protect réunit ces fonctions dans un seul produit. Il filtre en amont le spam, l’hameçonnage, les malwares et les rançongiciels, contrôle les emails sortants avec la prévention des pertes de données et demande aux expéditeurs inconnus de confirmer leur identité avant que leur message n’atteigne la boîte de réception.
Protect fait partie de la plateforme U-Cyber 360°, aux côtés de Sikker, Cyber Coach et Cyber Academy.
Comment chaque solution utilise-t-elle l'intelligence artificielle ?
Les deux éditeurs s’appuient sur l’intelligence artificielle pour détecter les attaques qui échappent aux filtres classiques.
KnowBe4 met en avant une IA comportementale associée au traitement automatique du langage. Defend analyse le contenu et le contexte de chaque email pour repérer les tentatives d’usurpation d’identité et de fraude au virement, y compris lorsque le message ne contient ni lien ni pièce jointe.
Prevent applique le même principe aux emails sortants et repère les données sensibles (données personnelles, données bancaires, fichiers confidentiels) sans écriture manuelle de règles.
PhishER Plus intègre un module d’apprentissage automatique, PhishML, qui classe par priorité les emails signalés par les collaborateurs.
Chez Mailinblack, l’IA de Protect s’appuie sur Néréus, une couche d’intelligence qui exploite plus de 6 milliards d’emails analysés chaque année. Plusieurs modules se complètent.
- Predictive Ban bloque en amont les emails de zone grise que les collaborateurs auraient probablement rejetés.
- Advanced Threat Detector croise plusieurs sources de renseignement sur les menaces, les sites imitant des marques connues et les signaux d’urgence ou d’autorité.
- Wave Block arrête les campagnes malveillantes dès leurs premières diffusions.
- Secure Link analyse chaque lien au moment du clic (forme du lien, marques usurpées, contenu de la page de destination).
- Swift Threat Response étend à tout le parc une menace détectée chez un client.
Aucune donnée client ne sert à entraîner le modèle, et ces technologies relèvent de la catégorie « risque limité » de l’AI Act européen.
Aucune technologie ne bloque la totalité des tentatives d’hameçonnage, car les attaques d’ingénierie sociale les plus soignées exploitent la confiance plutôt qu’une faille technique. Les deux éditeurs associent donc la détection à la formation des collaborateurs. KnowBe4 relie sa gamme email à sa plateforme HRM+.
Mailinblack relie Protect à Cyber Coach et Cyber Academy, pilotés depuis le même Cockpit.
Comment chaque solution s'administre-t-elle au quotidien ?
L’administration repose chez les deux éditeurs sur une console centrale, avec des modes d’intégration et d’accompagnement propres à chacun.
Chez Mailinblack, un interlocuteur dédié accompagne l’installation puis le suivi, avec un support 100 % personnalisé en français.
Le Cockpit centralise Protect, Sikker, Cyber Coach et Cyber Academy dans une interface unique. Côté détection, le module LabEngine de Néréus permet aux équipes de Mailinblack d’ajouter de nouvelles règles en temps réel, sans attendre un cycle de mise à jour.
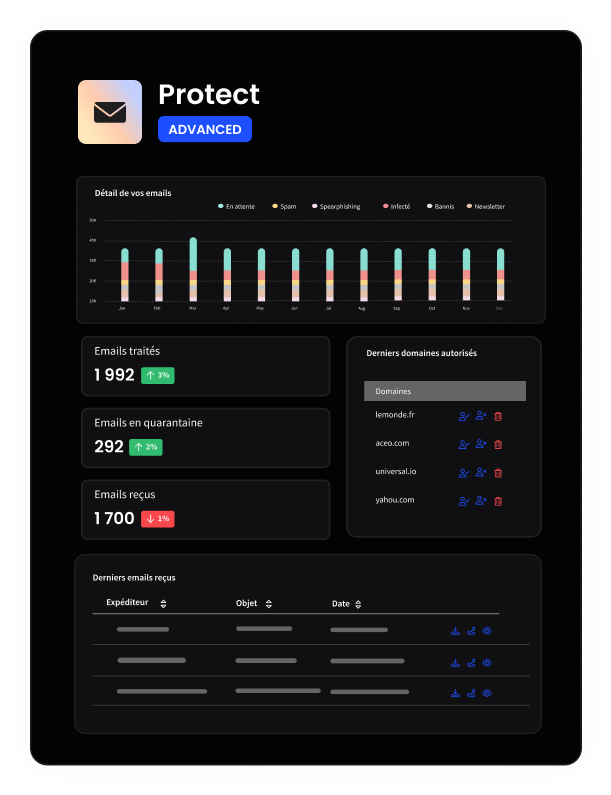
Côté collaborateurs, chaque utilisateur consulte sa quarantaine, autorise ou bloque un expéditeur et reçoit une bannière d’avertissement dans les emails suspects, sans passer par le service informatique. Les statistiques, rapports programmés et alertes d’activité anormale sont disponibles depuis la console, avec une API et une intégration SIEM pour les équipes qui centralisent leurs journaux de sécurité.
Chez KnowBe4, Defend se connecte à Microsoft 365 par l’API Microsoft Graph, sans modification de l’acheminement des emails. Prevent s’active par une autorisation OAuth sur Microsoft 365.
Les emails signalés par les collaborateurs se traitent dans PhishER Plus, et les données de quarantaine et de détection peuvent être transmises à Microsoft Defender XDR.
Comment chaque solution gère-t-elle les faux positifs et la quarantaine ?
Un email légitime bloqué par erreur peut retarder une commande, un paiement ou une réponse à un appel d’offres. Les deux éditeurs traitent ce risque par des mécanismes différents.
Mailinblack Protect combine plusieurs mécanismes. L’authentification des expéditeurs inconnus réduit en amont le volume d’emails non sollicités sans filtrage aveugle, puisqu’un expéditeur légitime qui confirme son identité voit son message délivré.
Chaque utilisateur accède à sa quarantaine avec un aperçu du contenu et peut libérer un message, autoriser ou bloquer un expéditeur. Une bannière d’avertissement s’affiche dans les emails suspects sans bloquer leur réception.
Côté Néréus, Wave Block distingue les vagues d’attaques des envois massifs légitimes, et Swift Threat Response ne neutralise un contenu sur tout le parc qu’après son blocage chez plusieurs clients en 48 heures, avec un seuil calibré pour garder les faux positifs sous 1 %.
Le filtre anti-spam s’appuie aussi sur des listes d’expéditeurs autorisés et bannis, gérées par l’administrateur comme par l’utilisateur.
KnowBe4 mise sur l’information du destinataire. Defend ajoute dans Outlook des bannières colorées qui signalent le niveau de risque d’un message, disponibles en 14 langues dont le français. Les vagues de graymail (newsletters, sollicitations commerciales) sont regroupées pour alléger le tri, avec une réduction du bruit annoncée à 35 % par l’éditeur. La quarantaine email est administrée depuis la console, et PhishER Plus permet de retirer en masse un message malveillant.
Quels sont les prérequis techniques pour déployer chaque solution ?
Les deux solutions s’intègrent à une messagerie existante, avec des modes de déploiement et des lieux d’hébergement distincts.
Mailinblack Protect se déploie en SaaS ou en On-Premise, pour les organisations qui souhaitent héberger la solution dans leurs propres infrastructures. La solution est compatible Microsoft 365 et Google Workspace, et s’intègre à tout serveur mail via SMTP, y compris dans des environnements mixtes.
La gamme KnowBe4 fonctionne exclusivement en SaaS.
Defend s’appuie principalement sur Microsoft 365, avec une analyse avant ou après remise des emails via l’API Microsoft Graph, et propose un mode SMTP en option.
Prevent et Protect s’intègrent à Outlook par un complément. La compatibilité avec un serveur Exchange hébergé sur site n’est pas documentée publiquement.